
지니안 내PC지키미 자주하는 질문 Top9
지니안 내PC지키미 자주하는 질문 Top9 [pvc_stats postid="" increase="1" show_views_today="1"] Q1. 내PC지키미 설치 프로그램(에이전트)을 다운로드 받고 싶습니다. http://서버IP/agent 로 접속하여 다운로드 및 실행하여...
지니안 내PC지키미 자주하는 질문 Top9 [pvc_stats postid="" increase="1" show_views_today="1"] Q1. 내PC지키미 설치 프로그램(에이전트)을 다운로드 받고 싶습니다. http://서버IP/agent 로 접속하여 다운로드 및 실행하여...
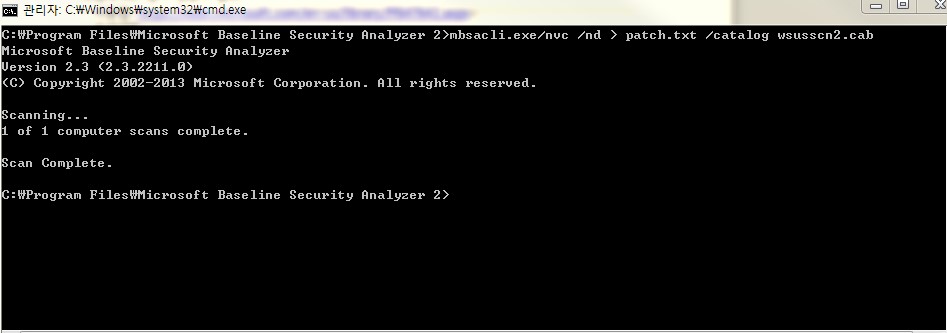
폐쇄망 환경에서 윈도우 패치상태를 알아볼 수 있는 TIP [pvc_stats postid="" increase="1" show_views_today="1"] 안녕하세요. Genian GPI를 포스팅 하고 있는 지니네트웍스 임상민 선임입니다. 이번 포스팅에서는...
안녕하세요. 지니네트웍스 컨설팅팀 김민규 팀장입니다. 이번 포스팅은 'Awareness Security 어떻게 수행해야 하는가?'에 대해 말씀을 드리려고 합니다.
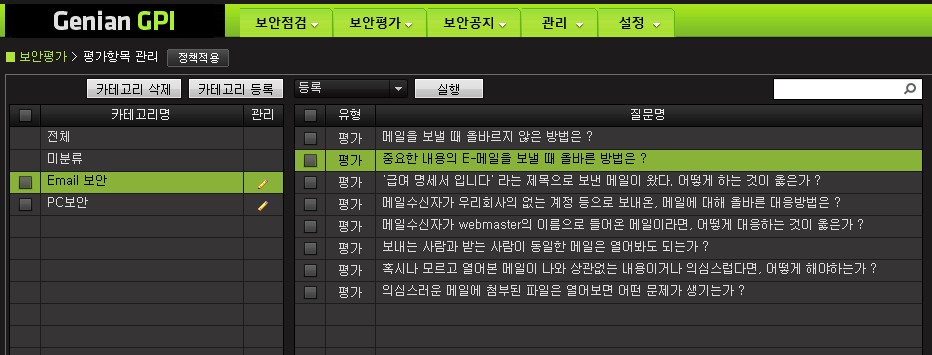
이메일로 침투하는 보안위협에 스스로 방어하는 ‘꿀팁’ 제공 [pvc_stats postid="" increase="1" show_views_today="1"] e-mail 관리에 대한 awareness 안녕하세요. 지니네트웍스 컨설팅팀 김민규 팀장입니다. 이번 포스팅은...
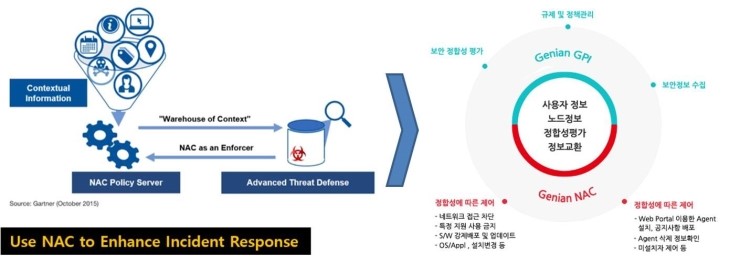
지능적 위협에 대한 방어전술 보안정보의 공유와 장비 간 상호연동 [pvc_stats postid="" increase="1" show_views_today="1"] 안녕하세요. Genian GPI를 포스팅 하고 있는 지니네트웍스 임상민 선임입니다. 오늘은 보안정보의...
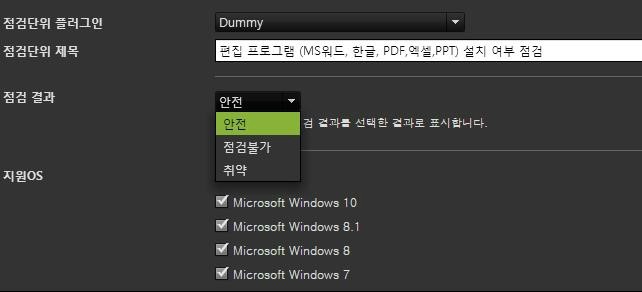
GPI 정책설정 관련 Q&A [pvc_stats postid="" increase="1" show_views_today="1"] 안녕하세요! 현재 TAC팀에서 선임엔지니어로 근무하고 있는 카누입니다. 이번 포스팅에서는 GPI 정책설정과 관련하여 자주 질문하는 내용에...
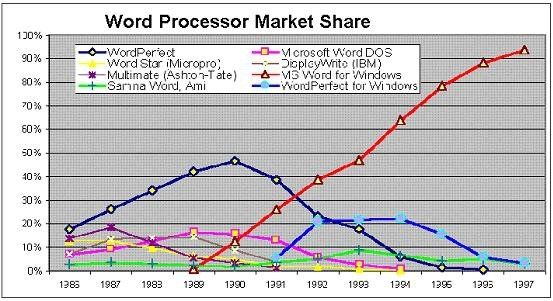
Awareness, 효율적인 보안 관리의 첫 걸음 [pvc_stats postid="" increase="1" show_views_today="1"] 안녕하세요! 현재 엔터프라이즈 사업부에서 컨설팅팀 팀장으로 근무하고 있는 김민규입니다. 이번에 포스팅할 내용은 Awareness에...
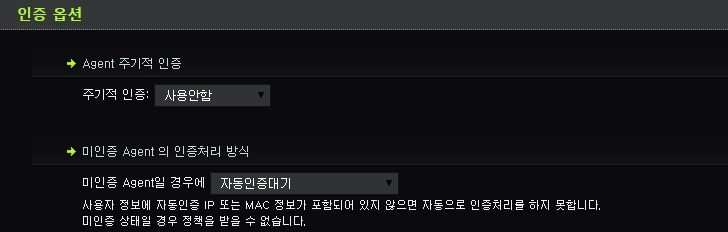
GPI 프로젝트 진행 시 유용한 TIP [pvc_stats postid="" increase="1" show_views_today="1"] 2016년에는 좀더 다양한 내용으로 Blog를 진행할 계획으로 이슈에 대한 회고, 프로젝트 진행...
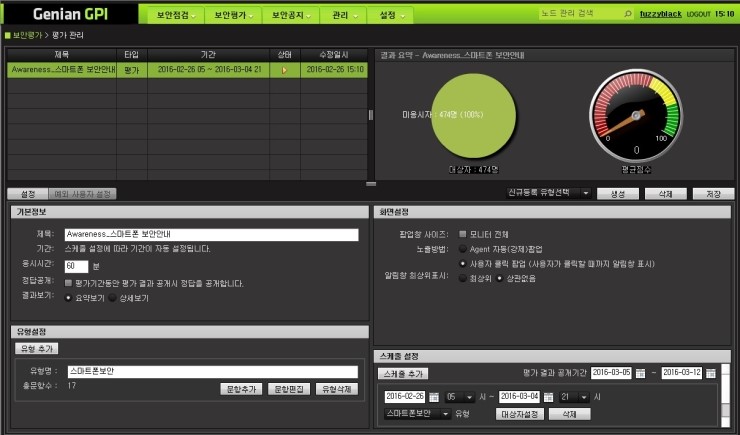
모바일 보안의 awareness, ‘내 핸드폰은 안전한가?’ [pvc_stats postid="" increase="1" show_views_today="1"] 안녕하세요, 지니네트웍스 김민규 수석입니다. 2002년 저는 동경의 cable&wireless IDC에서 일을 한 적이...
인사DB 연동 시 주의사항 [pvc_stats postid="" increase="1" show_views_today="1"] 안녕하세요! 현재 TAC팀에서 선임엔지니어로 근무하고 있는 카누입니다. 이번 포스팅에서는 다룰 주제는 “Genian NAC에서 Genian GPI로...