
EDR 새로운 세상이 온다 ① 정보보안과 머신러닝의 이해
EDR 새로운 세상이 온다 ① 정보보안과 머신러닝의 이해 [pvc_stats postid="" increase="1" show_views_today="1"] 본 블로그의 내용은 ML 백서(click)를 기반으로 작성되었으며, 그 내용은...
EDR 새로운 세상이 온다 ① 정보보안과 머신러닝의 이해 [pvc_stats postid="" increase="1" show_views_today="1"] 본 블로그의 내용은 ML 백서(click)를 기반으로 작성되었으며, 그 내용은...
사용자와 보안 관리자를 위한 재택근무 정보보안 가이드라인 [pvc_stats postid="" increase="1" show_views_today="1"] 최근 코로나 사태로 인하여 많은 기업(관)에서 재택근무를 시행하고 있습니다. 이것은...
APT에 대한 방어로써 통합보안 플랫폼 [pvc_stats postid="" increase="1" show_views_today="1"] 최근의 보안 위협에 대한 대응은 내부의 보안 취약점을 이용한 침해 사고를 빠르게...
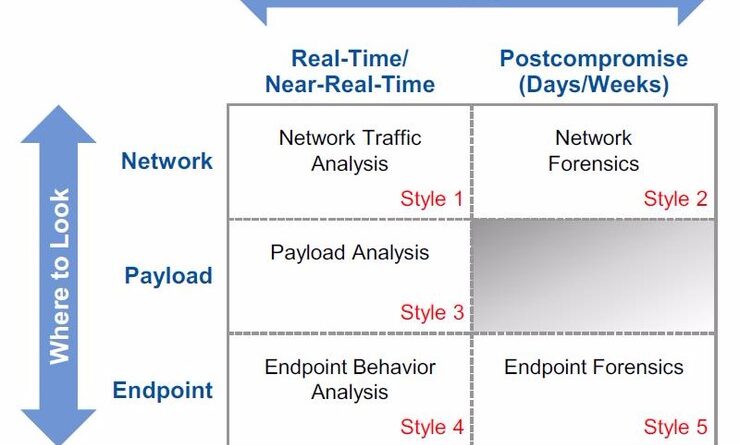
지능형 지속 위협에 대한 방어 프레임워크 와 Genian Insights E [pvc_stats postid="" increase="1" show_views_today="1"] 현재의 '위협'은 과거의 보안 위협과 달리 ‘지능적’이며, ‘지속적’으로 이루어지고...
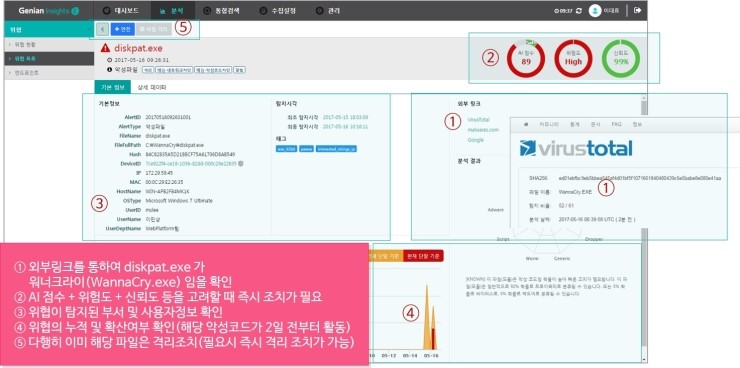
EDR과 최신 IOC로 랜섬웨어 워너크라이 대응 2 [pvc_stats postid="" increase="1" show_views_today="1"] 지난주, 지니언스의 'Genian Insights E' 얘기를 잠깐 드렸는데요... 오늘은 이 제품으로 워너크라이...
차세대 EDR 솔루션을 선택할 때 고려할 10가지 요소 [pvc_stats postid="" increase="1" show_views_today="1"] 안녕하세요? 기술연구소의 유지니입니다. 엔드포인트 보안이 점차 중요해지면서 다양한 EDR 솔루션들이 등장하고 있습니다. 하지만...
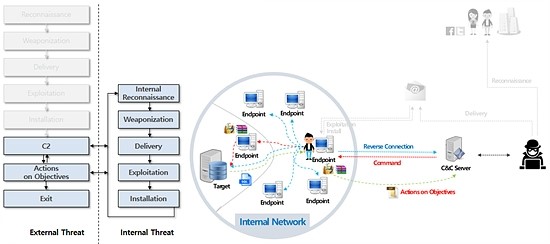
엔드포인트 보호를 위한 확장된 사이버 킬체인 모델 [pvc_stats postid="" increase="1" show_views_today="1"] 안녕하세요? 기술연구소 유지니입니다. 사이버 킬체인과 엔드포인트 보호의 중요성과 관련된 두 번째 포스팅입니다. 이번에는...
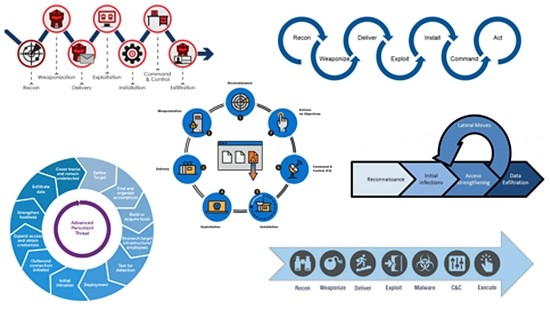
내부 위협을 설명하지 못하는 기존의 킬체인 모델 [pvc_stats postid="" increase="1" show_views_today="1"] 안녕하세요? 기술연구소 유지니입니다. 이번 포스팅에서는 사이버 킬체인 모델과 엔드포인트의 중요성에 대해서 2부에...
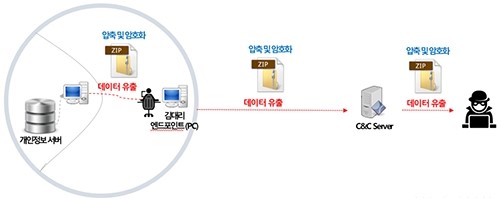
지능형 지속 위협과 엔드포인트 보호의 필요성 [pvc_stats postid="" increase="1" show_views_today="1"] 안녕하세요! 지니노트 3기로 '지니안 Insights'에 대해 포스팅을 하게 된 기술연구소 유지니입니다. 앞으로 관련 내용에 대하여 이해하기 쉽게...
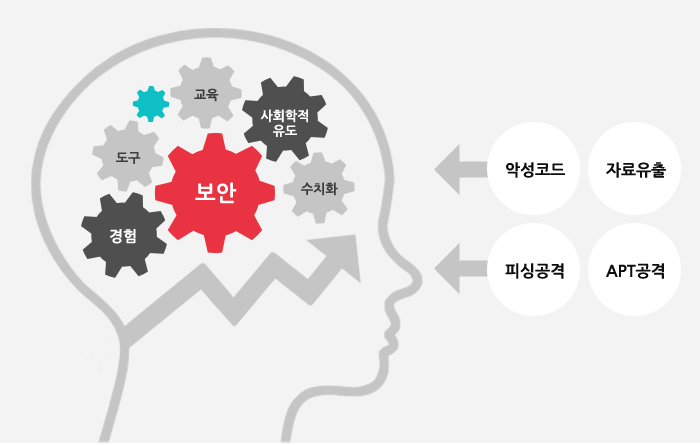
성공적, 보안관리, GPI라면! [pvc_stats postid="" increase="1" show_views_today="1"] 많은 분들이 어떤 제품을 보거나 살 때 이런 질문을 던지곤 합니다. "대체 무슨 생각으로 이런...